Nesta página
Para quem é Donos e sócios de perfumarias e lojas de cosméticos, gerentes de loja e quem cuida do marketing e do relacionamento com clientes. Conteúdo informativo, não substitui contador ou advogado.
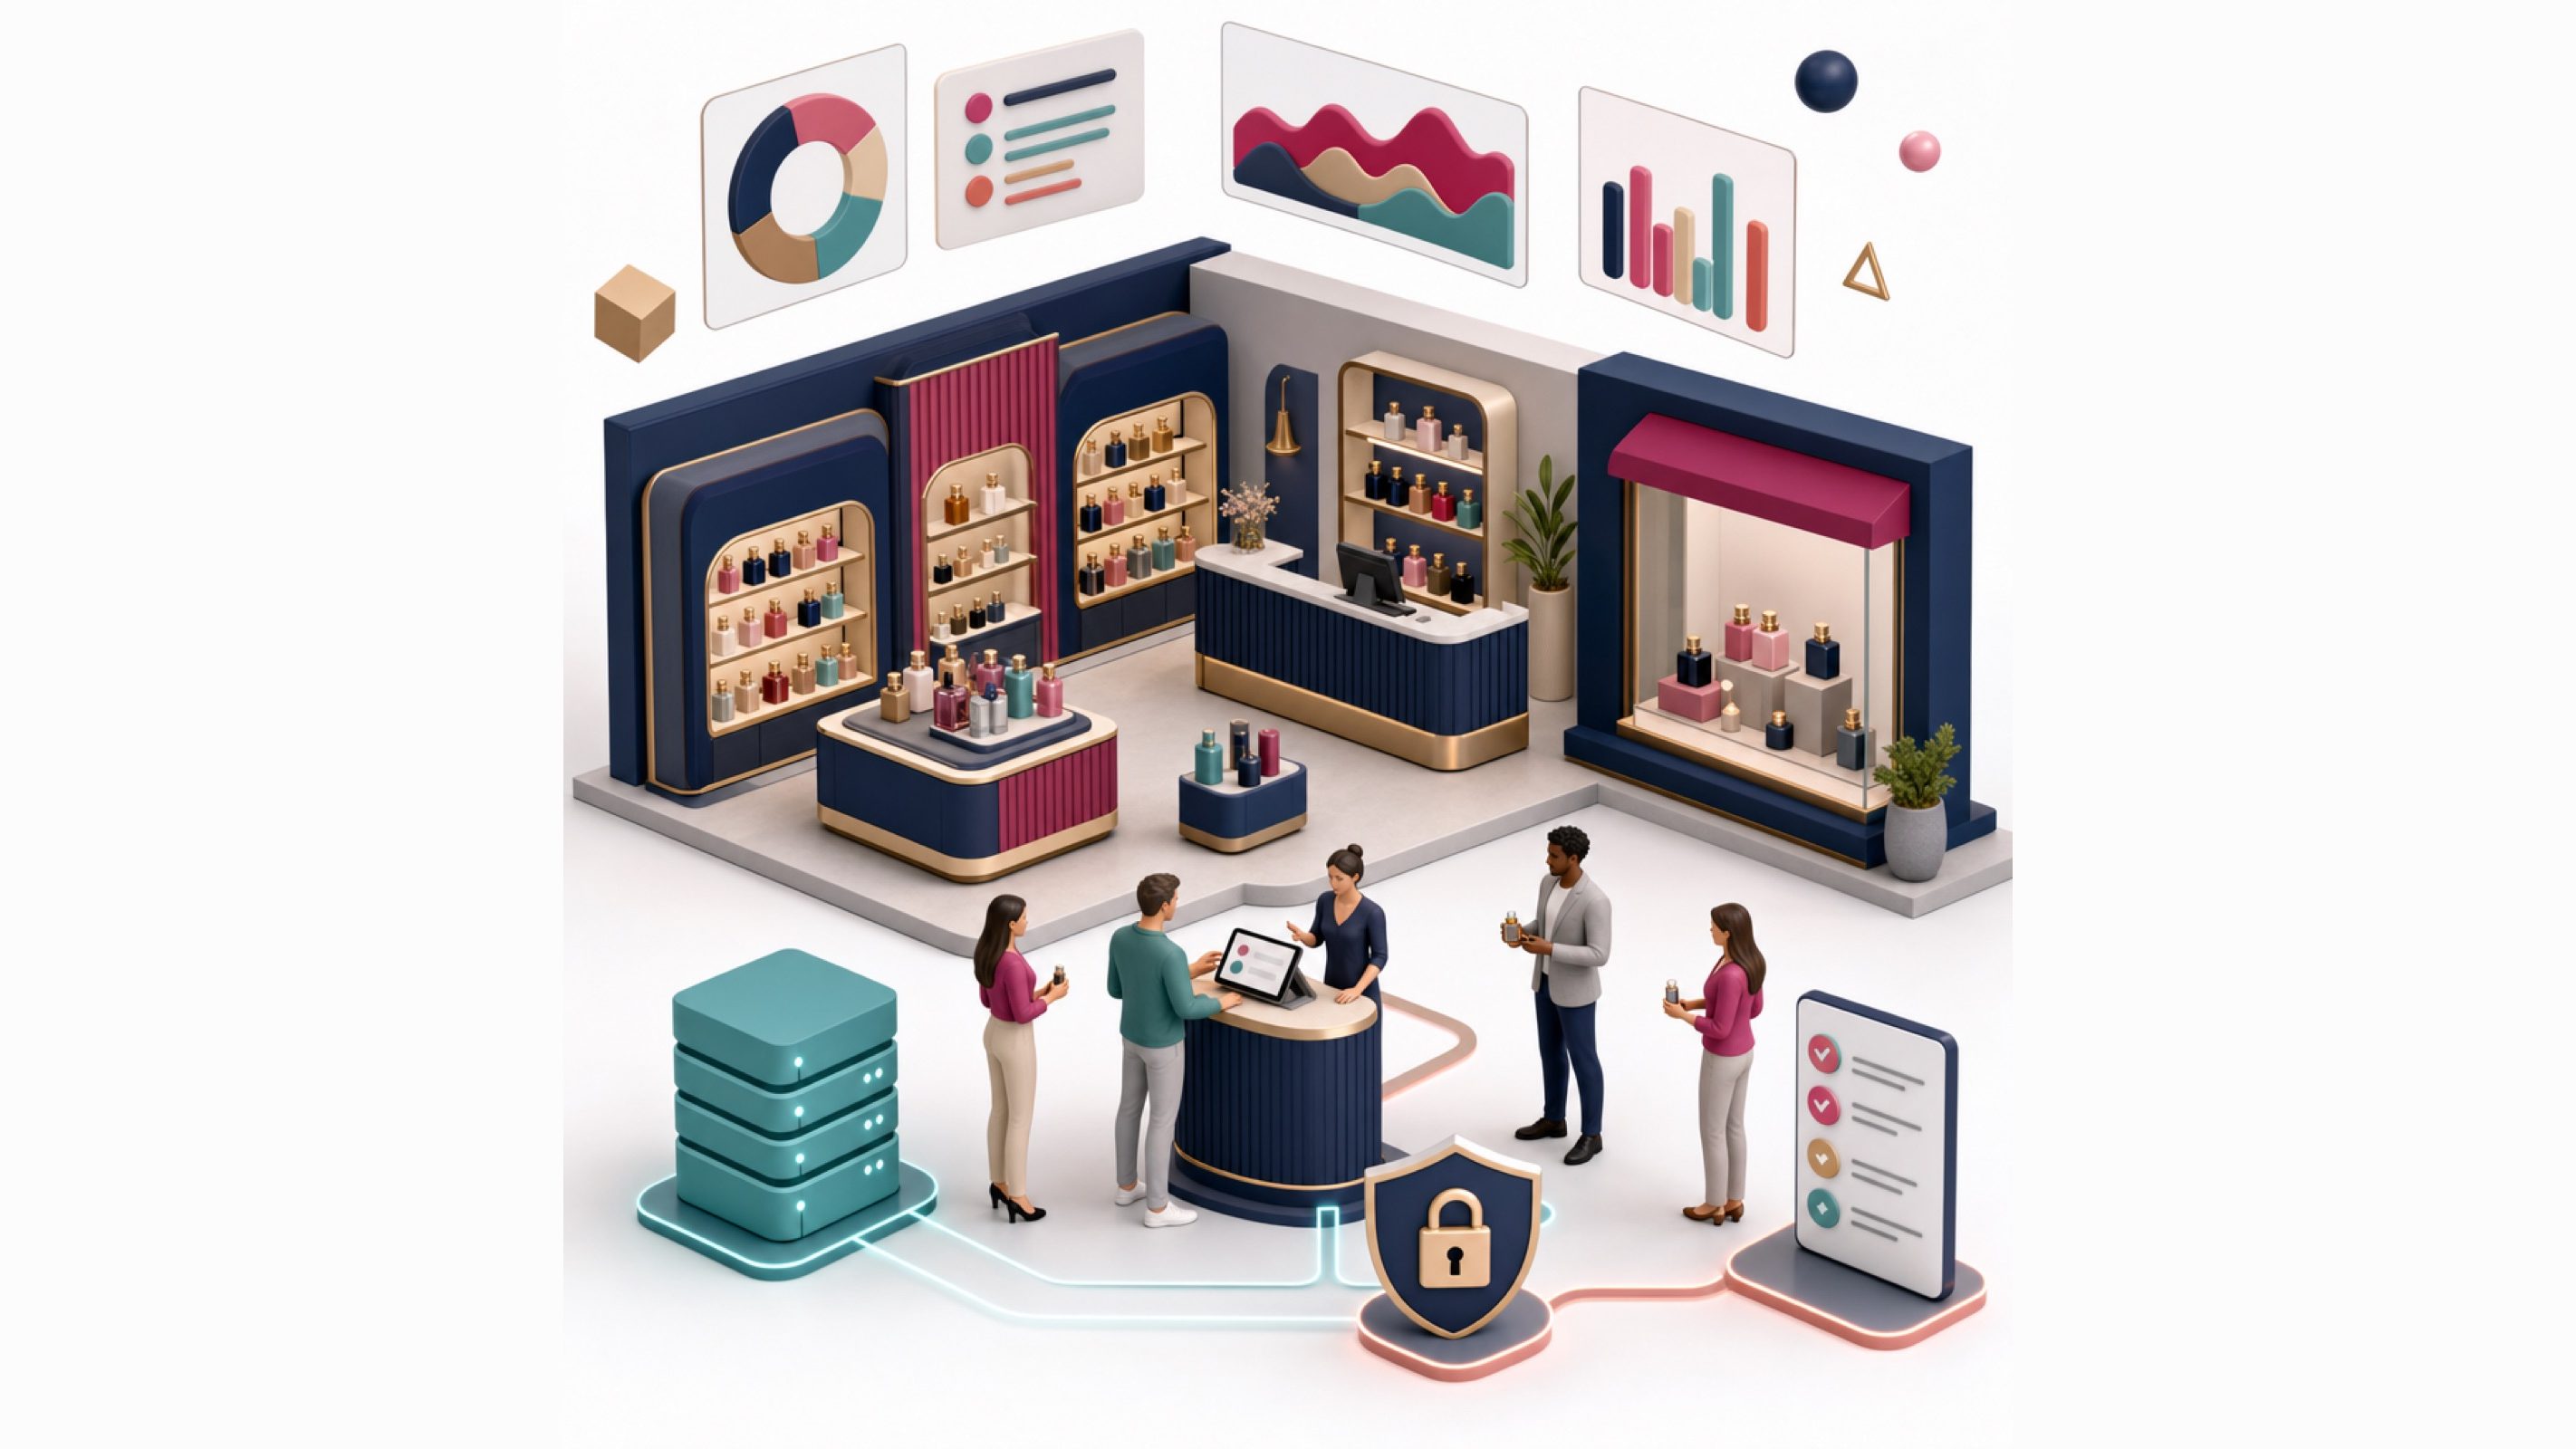
Para implantar CRM no varejo de beleza, comece pelo cadastro. Defina para que cada dado serve e colete só o necessário. Registre o consentimento informado de forma que possa ser provado e ofereça um jeito fácil e gratuito de revogá-lo. Depois, proteja o sistema, treine a equipe e transforme os dados em ações na loja.
Passo a passo
Defina para que a loja vai usar o cadastro
Antes de pedir qualquer dado, escreva para que ele serve. Exemplos de finalidade são avisar sobre novidades da categoria que a cliente compra ou lembrar de uma recompra.
Segundo artigo da Revista Interfaces (Uniesp, set. 2022), o CRM deve descrever de forma expressa o objetivo de cada dado coletado. Essa exigência segue os princípios da finalidade e da adequação da LGPD (Lei nº 13.709/2018). CRM (Customer Relationship Management) é a gestão do relacionamento com o cliente.
Peça só os dados necessários
Monte uma ficha curta. Cada campo precisa ter uma finalidade definida no passo anterior. Se um campo não tem uso claro, retire.
O mesmo artigo lembra que a lei manda o controlador se ater aos dados indispensáveis para a atividade. Ele alerta ainda que a coleta intrusiva, feita sem a percepção do cliente, precisa ser revista. Tenha cuidado redobrado com informações que possam se tornar dados sensíveis.
Explique e registre o consentimento
Na hora do cadastro, a consultora de beleza explica à cliente o que será feito com os dados, onde eles ficam guardados e para quê. O consentimento precisa ser livre, inequívoco, informado e restrito às finalidades apresentadas.
Guarde a prova desse aceite. Pelo § 2º do art. 7º da LGPD, cabe ao controlador provar que o consentimento foi obtido conforme a lei. Por isso, o artigo conclui que o consentimento tácito não é viável.
Ofereça um caminho simples para sair
Deixe claro como a cliente pode retirar o consentimento, por exemplo respondendo a uma mensagem ou pedindo no balcão. O processo deve ser gratuito e facilitado.
O § 5º do art. 8º da LGPD prevê que o consentimento pode ser revogado a qualquer momento. Registre o pedido e pare de usar os dados para aquela finalidade.
Indique um encarregado de dados
Escolha quem responde pela proteção dos dados na loja. Segundo o artigo da Uniesp, a LGPD impõe ao controlador a indicação de um encarregado (DPO, Data Protection Officer). Pode ser pessoa natural ou jurídica. Ele faz a ponte entre a loja, os clientes e a autoridade nacional.
Proteja o sistema e treine a equipe
Revise as fragilidades do sistema de cadastro e de quem tem acesso a ele, para evitar vazamento de dados. O artigo considera imprescindível o treinamento de empregados e colaboradores.
Se você contratar uma ferramenta de terceiros, lembre que o artigo aponta responsabilidade solidária entre controlador e operador. Avalie também se faz sentido para a sua loja um seguro de riscos cibernéticos.
Transforme os dados em ações na loja
Cadastro parado não gera venda. Defina com o gerente quais informações viram ação na gôndola, na vitrine e no atendimento. Um exemplo é uma oferta adequada ao perfil de compra, enviada só a quem consentiu.
Um estudo de caso da UFRN (Natal, 2025) com supermercados mostra que muitos varejistas têm dificuldade em levar os dados do CRM para o chão de loja. O estudo trata essa conversão como um diferencial competitivo.
O que é CRM no varejo de beleza e por que começar pelo cadastro?
CRM é a estratégia de gestão do relacionamento com os clientes, usada para reter quem já compra e conquistar novos negócios. Segundo o artigo da Revista Interfaces (Uniesp, set. 2022), as empresas usam o CRM para oferecer produtos e serviços adaptados ao perfil de cada cliente.
O cadastro é a base de tudo. Um cadastro feito de qualquer jeito traz dados incompletos e um risco jurídico para a loja. Um cadastro bem feito traz informação confiável e consentimento comprovado.
O que a LGPD exige do cadastro de clientes?
A Lei Geral de Proteção de Dados Pessoais é a Lei nº 13.709/2018. O artigo da Uniesp registra que as sanções da lei tiveram vigência a partir de agosto de 2021. Para o cadastro da loja, os pontos centrais são estes:
- informar a cliente sobre a destinação e o armazenamento dos dados;
- obter consentimento livre, inequívoco e informado, e conseguir prová-lo;
- usar os dados só nas finalidades informadas;
- permitir a revogação a qualquer momento, de forma gratuita e facilitada;
- indicar um encarregado pela proteção dos dados.
O artigo também lembra que consentir não autoriza a loja a coletar qualquer dado. Cada dado precisa de um propósito específico.
Conteúdo informativo, não substitui contador ou advogado.
Como escolher um programa para cadastro de clientes?
Mais do que o nome da ferramenta, compare se ela atende ao que a lei e a sua rotina exigem:
- Registro do consentimento: guarda quando, como e para quê a cliente aceitou.
- Revogação simples: permite marcar e respeitar o pedido de saída.
- Campos ajustáveis: deixa você pedir só o necessário.
- Segurança: controla quem acessa os dados e reduz o risco de vazamento.
- Uso prático: facilita transformar a informação em ação de venda na loja.
Se o sistema for de terceiros, confira as regras de proteção de dados do fornecedor. O artigo da Uniesp aponta responsabilidade solidária entre controlador e operador.
Por que tantas lojas coletam dados e não usam?
O estudo de caso da UFRN (Natal, 2025), feito com o varejo supermercadista, descreve um setor ainda imaturo no uso eficiente dos dados de CRM. Segundo o estudo, falta integração entre a grande quantidade de informação disponível e a capacidade de analisá-la para gerar ações.
O que isso muda na sua loja: comece com poucas perguntas que a equipe consiga responder com o cadastro. Depois, transforme cada resposta numa ação de atendimento, gôndola ou comunicação.
Erros comuns
- Pedir dados sem finalidade definida só porque o sistema tem o campo.
- Considerar que a cliente aceitou só porque não reclamou: o consentimento tácito é difícil de provar.
- Não guardar o registro de quando e como a cliente consentiu.
- Dificultar ou cobrar pela retirada do consentimento.
- Contratar uma ferramenta sem verificar a segurança, já que operador e controlador respondem juntos.
- Deixar a equipe cadastrar clientes sem treinamento sobre a LGPD.
- Acumular dados sem transformá-los em ações no PDV.
Perguntas frequentes
Qual é o melhor programa gratuito para cadastro de clientes?
Não existe uma resposta única. Compare se o programa registra o consentimento, permite a revogação simples, deixa pedir só os dados necessários, protege o acesso às informações e ajuda a transformar os dados em ações na loja.
Quais são as ações de fidelização do cliente com CRM?
O CRM serve para reter clientes com ofertas e contatos adequados ao perfil de cada um. Na loja de beleza, isso só deve ser feito com dados coletados para essa finalidade e com consentimento informado e comprovável.
Posso considerar que a cliente aceitou se ela não disse nada?
Não é recomendável. Pela LGPD, cabe à loja provar que o consentimento foi obtido conforme a lei. Segundo o artigo da Uniesp, por isso o consentimento tácito não é viável.
A cliente pode pedir para sair do cadastro?
Sim. A LGPD prevê que o consentimento pode ser revogado a qualquer momento, por procedimento gratuito e facilitado.
Uma loja pequena precisa de encarregado de dados?
Segundo o artigo da Uniesp, a LGPD impõe ao controlador a indicação de um encarregado, pessoa natural ou jurídica, responsável pela proteção dos dados. Confirme o seu caso com um advogado.