Nesta página
Contexto Califórnia, Estados Unidos. Em 24 de agosto de 2022, o procurador-geral do estado anunciou um acordo com a Sephora no valor de US$ 1,2 milhão. O acordo encerrou alegações de violação da California Consumer Privacy Act (CCPA), a lei de privacidade do consumidor da Califórnia. Foi apresentado como a primeira ação pública de execução do governo estadual baseada na CCPA. O anúncio tratou o caso como parte de uma fiscalização contínua da privacidade, e não como uma disputa contratual privada. Conteúdo informativo, com base nas informações públicas do acordo de 24 de agosto de 2022. Não substitui contador ou advogado.
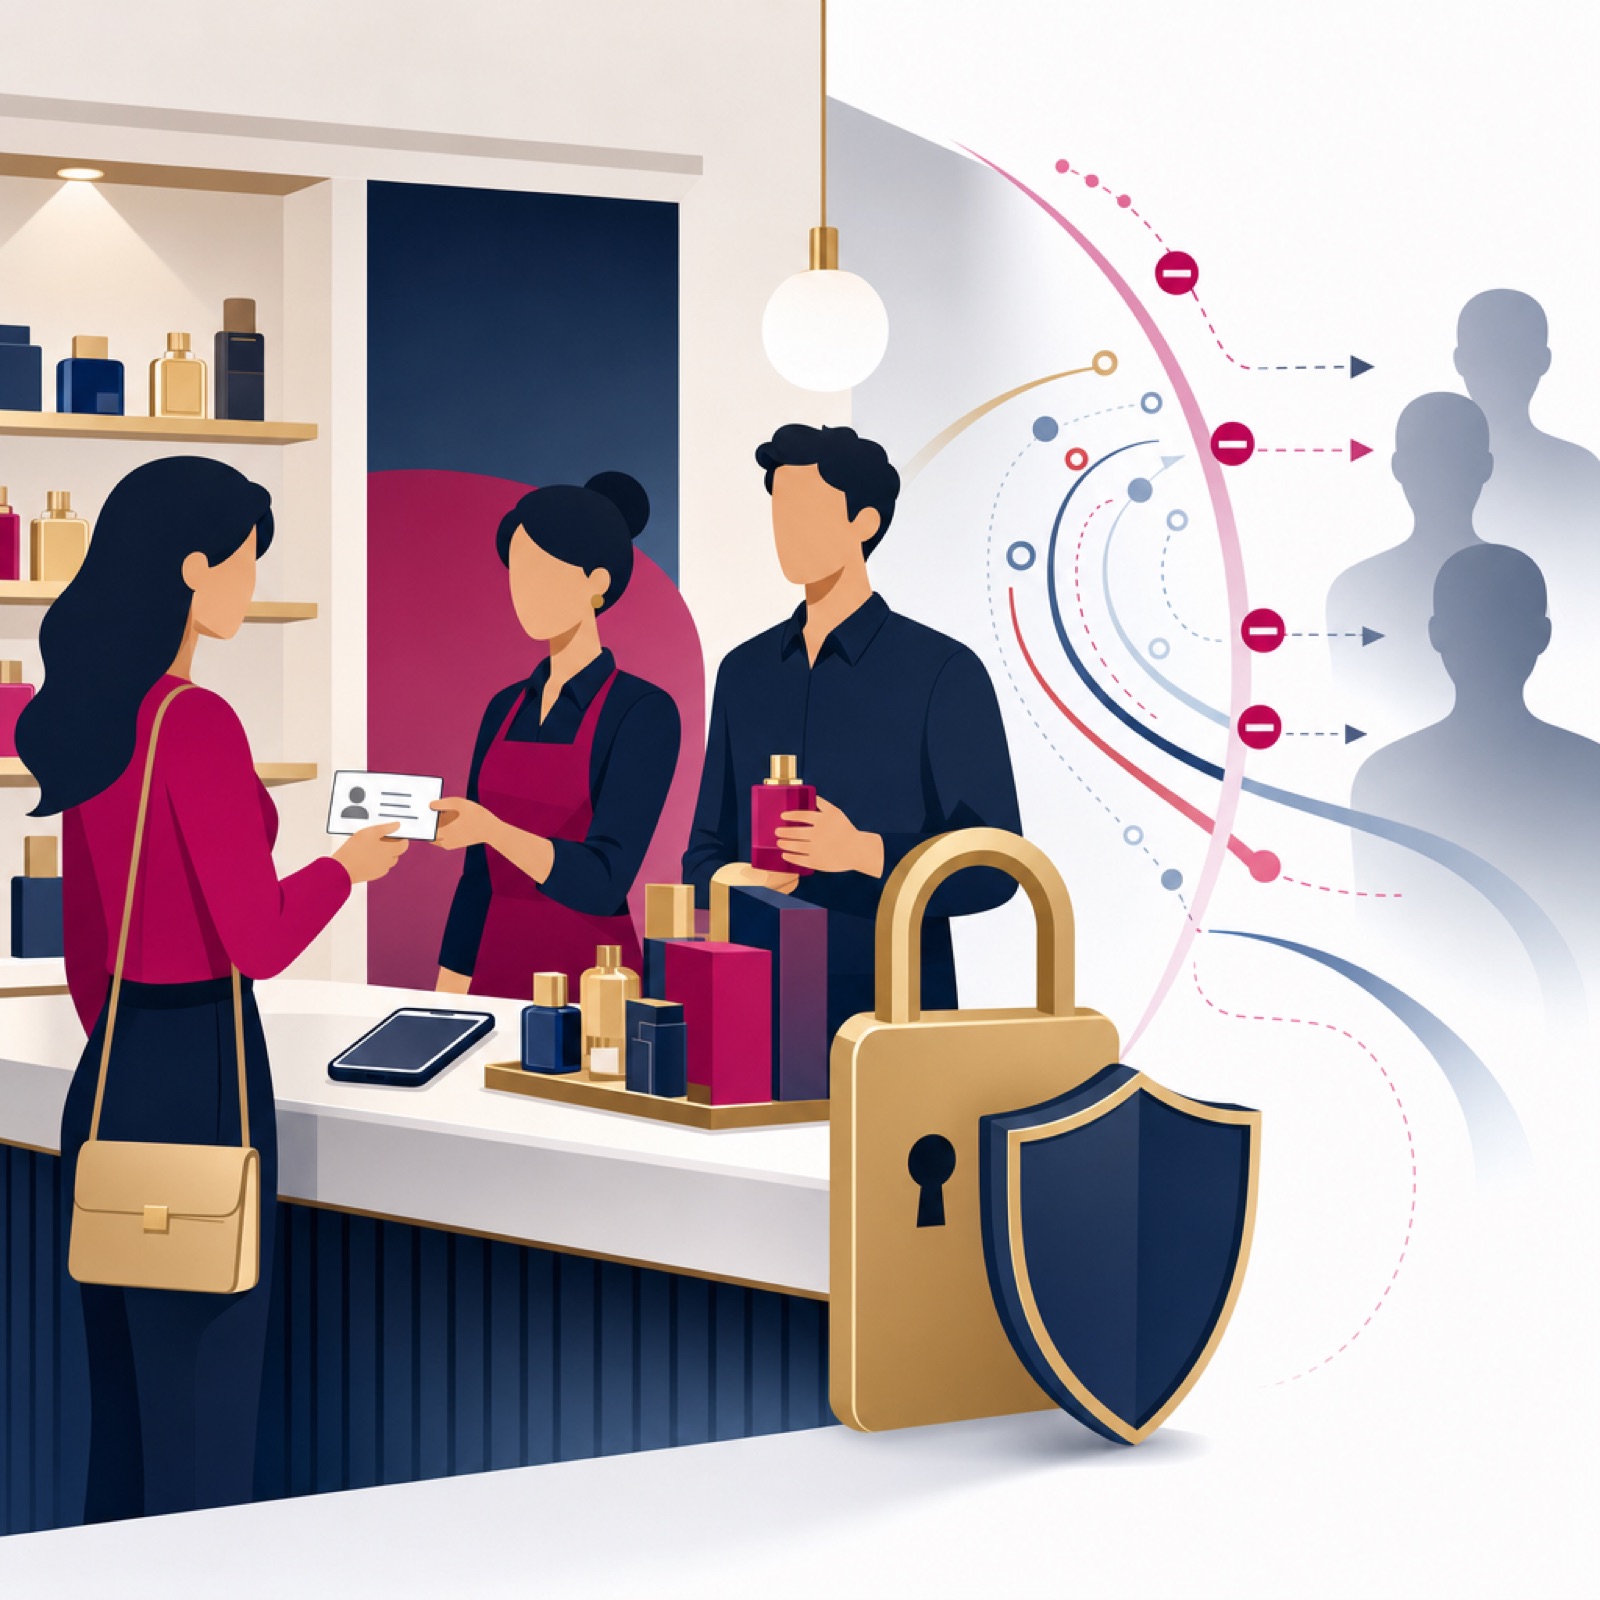
Segundo o procurador-geral, a Sephora teria vendido informações pessoais de consumidores sem informar essa prática de forma adequada na política de privacidade. Também teria deixado de processar pedidos de opt-out (recusa à venda ou ao compartilhamento de dados) enviados pelo Global Privacy Control (GPC), um mecanismo que o próprio usuário configura no navegador. Além disso, teria usado no site tecnologias de análise e rastreamento que permitiriam compartilhar dados com terceiros, inclusive para publicidade e análise de comportamento. Por fim, teria deixado de corrigir as violações dentro do prazo de cura de 30 dias então previsto na CCPA. O caso não foi descrito como invasão, vazamento ou roubo de banco de dados. O núcleo foi o uso, o compartilhamento e a venda alegados de informações pessoais, somados à falta de transparência e de mecanismos efetivos para o consumidor se opor.
A Sephora fechou um acordo com o procurador-geral da Califórnia. O acordo prevê o pagamento de US$ 1,2 milhão e uma série de obrigações de conformidade com a CCPA.
Em 24 de agosto de 2022, a Califórnia anunciou acordo de US$ 1,2 milhão com a Sephora, encerrando alegações de venda de dados sem aviso claro e de pedidos de opt-out ignorados. É um caso de multa por venda de dados de clientes sem vazamento: o que a loja informa precisa corresponder ao que faz com o cadastro.
O que fizeram
Além do pagamento de US$ 1,2 milhão, o acordo exigiu que a Sephora:
- revisasse a política de privacidade para declarar expressamente que vende informações pessoais;
- oferecesse um mecanismo claro para o consumidor recusar a venda ou o compartilhamento dos seus dados;
- reconhecesse e respeitasse sinais de opt-out enviados por controles globais, como o GPC;
- revisasse os contratos com prestadores e terceiros que processam informações pessoais;
- apresentasse relatórios de conformidade ao procurador-geral;
- mantivesse um programa de conformidade ligado às obrigações da CCPA.
O que funcionou
- O acordo encerrou as alegações de violação da CCPA. Em troca, a empresa pagou o valor acordado e assumiu obrigações de conformidade.
O que não funcionou
- Política de privacidade que não refletia a operação real. Segundo a alegação, a venda de informações pessoais não era informada de forma adequada.
- Opt-out sem efeito prático. Segundo a alegação, o sinal GPC enviado pelo navegador do consumidor não era processado.
- Correção fora do prazo. Segundo a alegação, as violações não foram corrigidas no prazo de cura de 30 dias então previsto na CCPA.
Dá para levar multa por venda de dados de clientes sem ter vazamento?
Sim. Esse é o ponto central do caso. A exposição da Sephora não veio de invasão nem de roubo de banco de dados. Veio de três pontos alegados: não informar corretamente o uso comercial dos dados, compartilhar informações com terceiros sem controles suficientes e ignorar a oposição do consumidor.
O que isso muda na sua loja: o risco não está só na segurança do computador. Ele também está no que você faz com o cadastro dos clientes e no que você conta a eles sobre isso.
O caso da Califórnia vale para uma perfumaria no Brasil?
Não diretamente. A CCPA e a Lei Geral de Proteção de Dados Pessoais (LGPD) não são equivalentes, e o acordo não cria obrigação automática no Brasil. O conceito de "venda" da CCPA também é próprio daquela lei e não deve ser traduzido ao pé da letra.
Mesmo sem "venda" no sentido comercial, há tratamento de dados sujeito à LGPD quando a loja faz alguma destas coisas:
- compartilha identificadores com plataformas de publicidade;
- envia eventos de navegação para redes sociais;
- cria perfis de consumo;
- mede conversões de campanhas.
A LGPD tem entre seus princípios a finalidade, a adequação, a necessidade, a transparência, a segurança, a prevenção e a responsabilização. A pergunta útil para o lojista é: quais dados eu trato, quem trata, para qual finalidade, com qual base legal e sob quais controles?
Conteúdo informativo, não substitui contador ou advogado.
Aplique na sua loja esta semana
1. Faça uma lista de onde entram dados de clientes: ficha de cadastro, sistema do caixa, fidelidade, WhatsApp, Instagram e site. 2. Leia o aviso de privacidade ou o texto que o cliente vê no cadastro e confira se ele descreve o que você realmente faz. 3. Escreva o nome de cada fornecedor que recebe esses dados. 4. Defina quem na loja recebe pedidos de descadastro ou de informação e como esses pedidos chegam a todos os sistemas. 5. Faça um teste: peça o descadastro de um contato de teste e confira se ele deixa de receber campanhas.
Perguntas frequentes
Quanto a Sephora pagou no acordo com a Califórnia?
US$ 1,2 milhão, segundo o anúncio do procurador-geral da Califórnia de 24 de agosto de 2022. O acordo também impôs obrigações de conformidade com a CCPA.
O que é o Global Privacy Control (GPC)?
É um mecanismo que o usuário configura no navegador para sinalizar que recusa a venda ou o compartilhamento dos seus dados. No caso Sephora, a falha em respeitar esse sinal foi central.
Contratar um fornecedor tira a responsabilidade da loja sobre os dados?
Não. O acordo exigiu que a Sephora revisasse os contratos com terceiros. Na LGPD, a loja não deve presumir que o fornecedor é apenas um operador se ele usa os dados para finalidades próprias. Conteúdo informativo, não substitui contador ou advogado.
Fontes
- Attorney General Bonta Announces Settlement with Sephora as Part of Ongoing Enforcement of California Consumer Privacy Act · oficial
- Reuters: Sephora to pay $1.2 mln in privacy settlement with Calif. AG over data sales · prensa
- PBS NewsHour: Cosmetics giant Sephora settles customer data privacy lawsuit · prensa
- Crowell & Moring: $1.2 Million CCPA Settlement with Sephora Focuses on Sale of Personal Information and Global Privacy Controls · documento
- Jones Day: California Attorney General Signals CCPA Enforcement Priorities in $1.2 Million Sephora Settlement · documento